Domain buchhaltungsservice.ch kaufen?
Wir ziehen mit dem Projekt
buchhaltungsservice.ch um.
Sind Sie am Kauf der Domain
buchhaltungsservice.ch interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buchhaltungsservice.ch kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **


Ähnliche Suchbegriffe für TPM-Unterstützung
Top-Angebote
Produkte zum Begriff TPM-Unterstützung:
-
Schultz, Dr. Volker - Basiswissen Rechnungswesen: Buchführung, Bilanzierung, Kostenrechnung, Controlling - Preis vom 06.11.2026 20:16:05 hBinding : Taschenbuch, Edition : 9., Label : beck im dtv, Publisher : beck im dtv, medium : Taschenbuch, numberOfPages : 328, publicationDate : 2023-12-28, releaseDate : 2023-12-28, authors : Schultz, Dr. Volker, ISBN : 342350975912,33 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Jürgen Weber - Einführung in das Rechnungswesen: Bilanzierung und Kostenrechnung - Preis vom 07.11.2026 17:06:47 hBinding : Gebundene Ausgabe, Edition : 7., überarb. u.d aktualis. A., Label : Schäffer-Poeschel, Publisher : Schäffer-Poeschel, medium : Gebundene Ausgabe, numberOfPages : 572, publicationDate : 2006-03-22, authors : Jürgen Weber, Weißenberger, Barbara E., languages : german, ISBN : 37910241831,68 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Volker Schultz - Basiswissen Rechnungswesen: Buchführung, Bilanzierung, Kostenrechnung, Controlling (dtv Beck Wirtschaftsberater) - Preis vom 07.11.2026 17:06:47 hBinding : Taschenbuch, Edition : 8, Label : dtv Verlagsgesellschaft, Publisher : dtv Verlagsgesellschaft, medium : Taschenbuch, numberOfPages : 320, publicationDate : 2017-09-08, authors : Volker Schultz, languages : german, ISBN : 34235095708,79 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Fumio Gotoh - Autonomous Maintenance in Seven Steps (Tpm) - Preis vom 07.11.2026 17:06:47 hBinding : Gebundene Ausgabe, Label : Taylor & Francis Inc, Publisher : Taylor & Francis Inc, medium : Gebundene Ausgabe, numberOfPages : 352, publicationDate : 1999-05-28, authors : Fumio Gotoh, Masaji Tajiri, languages : english, ISBN : 156327219914,55 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter


-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TPM-Unterstützung:
-
Constantin May - TPM Total Productive Management: Grundlagen und Einführung von TPM - oder wie Sie Operational Excellence erreichen - Preis vom 07.11.2026 17:06:47 hBinding : Gebundene Ausgabe, Edition : 2., Label : CETPM Publishing, Publisher : CETPM Publishing, medium : Gebundene Ausgabe, numberOfPages : 172, publicationDate : 2009-10-01, authors : Constantin May, Peter Schimek, languages : german, ISBN : 394077505314,53 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Jürgen Weber - Einführung in das Rechnungswesen: Bilanzierung und Kostenrechnung - Preis vom 06.11.2026 20:16:05 hBinding : Broschiert, Edition : 8., überarbeitete und aktualisierte Auflage., Label : Schäffer-Poeschel, Publisher : Schäffer-Poeschel, medium : Broschiert, numberOfPages : 450, publicationDate : 2010-11-09, authors : Jürgen Weber, Weißenberger, Barbara E., languages : german, ISBN : 37910292313,47 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Schultz, Dr. Volker - Basiswissen Rechnungswesen: Buchführung, Bilanzierung, Kostenrechnung, Controlling - Preis vom 06.11.2026 20:16:05 hBinding : Taschenbuch, Edition : 9., Label : beck im dtv, Publisher : beck im dtv, medium : Taschenbuch, numberOfPages : 328, publicationDate : 2023-12-28, releaseDate : 2023-12-28, authors : Schultz, Dr. Volker, ISBN : 342350975912,33 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Jürgen Weber - Einführung in das Rechnungswesen: Bilanzierung und Kostenrechnung - Preis vom 07.11.2026 17:06:47 hBinding : Gebundene Ausgabe, Edition : 7., überarb. u.d aktualis. A., Label : Schäffer-Poeschel, Publisher : Schäffer-Poeschel, medium : Gebundene Ausgabe, numberOfPages : 572, publicationDate : 2006-03-22, authors : Jürgen Weber, Weißenberger, Barbara E., languages : german, ISBN : 37910241831,68 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für TPM-Unterstützung
-
Volker Schultz - Basiswissen Rechnungswesen: Buchführung, Bilanzierung, Kostenrechnung, Controlling (dtv Beck Wirtschaftsberater) - Preis vom 07.11.2026 17:06:47 hBinding : Taschenbuch, Edition : 8, Label : dtv Verlagsgesellschaft, Publisher : dtv Verlagsgesellschaft, medium : Taschenbuch, numberOfPages : 320, publicationDate : 2017-09-08, authors : Volker Schultz, languages : german, ISBN : 34235095708,79 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Fumio Gotoh - Autonomous Maintenance in Seven Steps (Tpm) - Preis vom 07.11.2026 17:06:47 hBinding : Gebundene Ausgabe, Label : Taylor & Francis Inc, Publisher : Taylor & Francis Inc, medium : Gebundene Ausgabe, numberOfPages : 352, publicationDate : 1999-05-28, authors : Fumio Gotoh, Masaji Tajiri, languages : english, ISBN : 156327219914,55 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Wolfgang Becker - Gabler Kompakt-Lexikon Modernes Rechnungswesen. 2.000 Begriffe zu Buchführung und Bilanzierung, Kostenrechnung und Controlling - nachschlagen, verstehen, anwenden - Preis vom 07.11.2026 17:06:47 hBinding : Taschenbuch, Edition : 1. Aufl., Label : Gabler Verlag, Publisher : Gabler Verlag, medium : Taschenbuch, numberOfPages : 314, publicationDate : 2002-11-14, releaseDate : 2002-11-14, authors : Wolfgang Becker, Stefan Lutz, languages : german, ISBN : 340919889X1,59 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
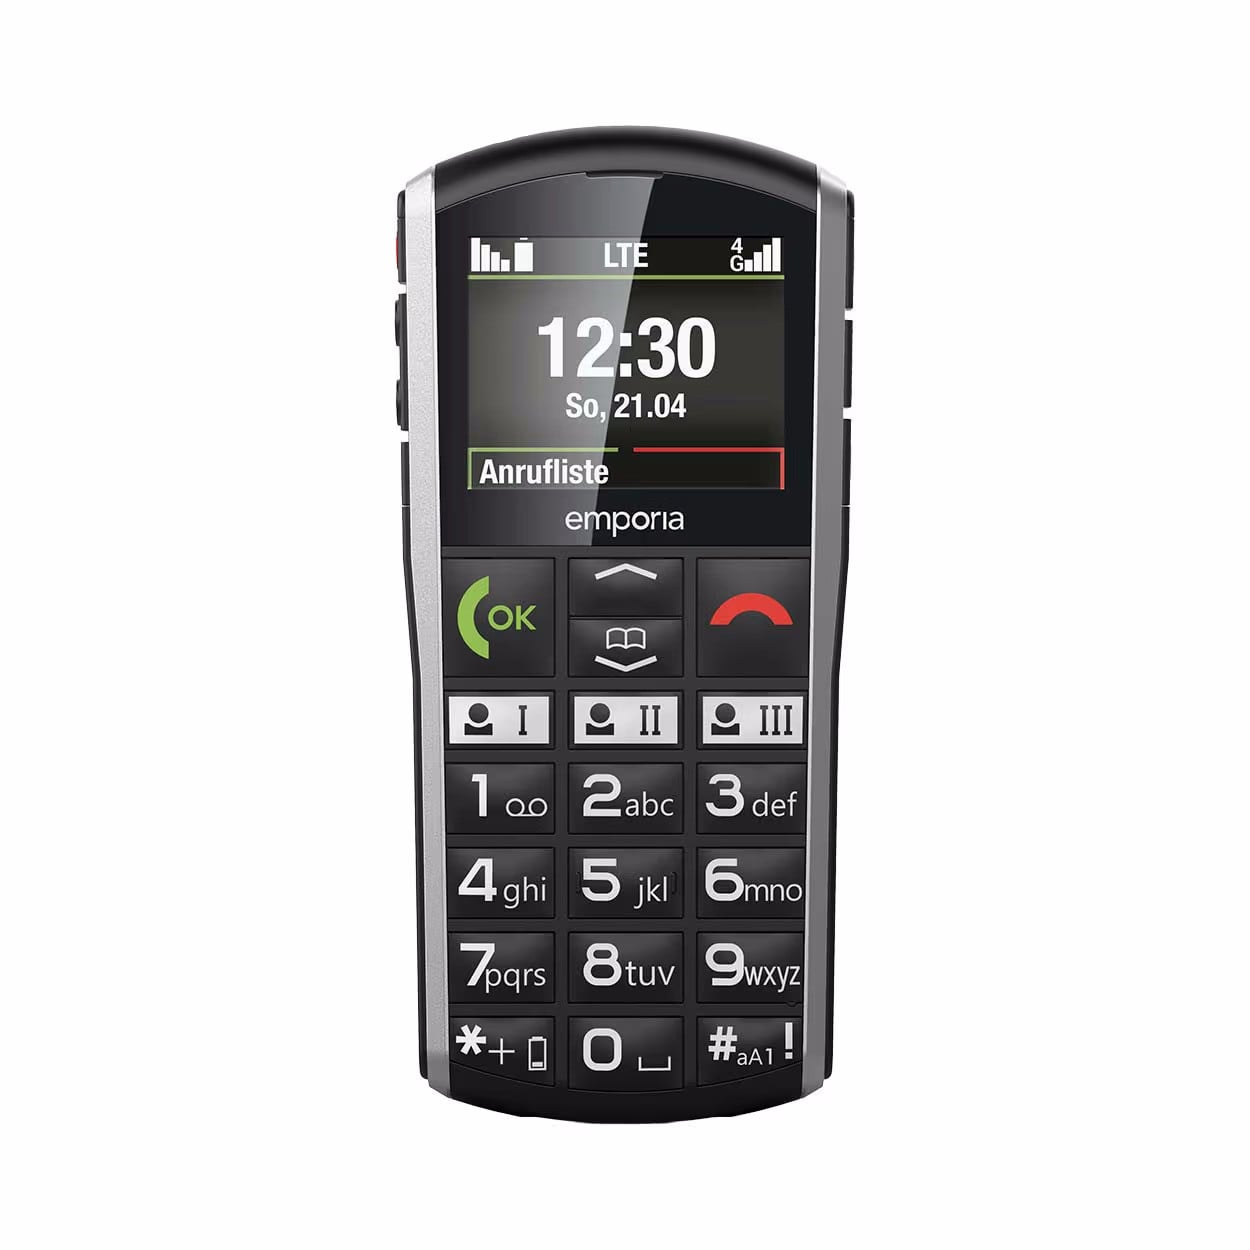
Emporia SIMPLICITY-LTE V27 Smartphone in Schwarz mit 4G/LTE-UnterstützungDas emporia SIMPLICITY-LTE ist die ideale Wahl für alle, die ein zuverlässiges Mobiltelefon suchen, das sich ganz auf das Wesentliche konzentriert. Durch den bewussten Verzicht auf eine Kamera und unnötige Zusatzfunktionen bietet dieses Gerät eine klare Struktur und eine extrem einfache Handhabung. Im Zentrum steht die erstklassige Telefonie, die dank moderner 4G/LTE Technologie eine stabile Verbindung und eine hervorragende Sprachqualität garantiert. Die Bedienung gestaltet sich besonders89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.